



CFOとCCOが今すぐ共有すべき、エージェント経済の5つの経営判断
シリーズ 3 「エージェントが買う時代——コマースの主権は誰の手に」第4回 (想定読了時間 約7分)
ある日、CFOのもとに一件の問い合わせが届いた。「AIエージェント経由の注文で、価格が実際と異なっていたようです。誰の責任になりますか?」
CFOは、誰に確認すべきかすら分からなかった。マーケティング部門が持つエージェントの推奨が間違っていたのか。決済を代行するプラットフォームの処理に問題があったのか。それとも、注文してきた顧客側のAIエージェント自体に不備があったのか。「誰が担当か」を決める前に、「誰の責任か」を決めなければならない——だが、そのための枠組みが、社内のどこにも存在していなかった。
前回まで、コマースの主権がブランドからエージェントへ移りつつある構造(第1回)、その測定の難しさ(第2回)、プロトコルと決済の主権設計(第3回)を論じてきた。本稿では、これらの議論を経営アジェンダとして具体化する。エージェントが自社の名で行動するとき、その結果の責任は誰が負うのか。これは技術選定ではなく、ガバナンス設計の問題である。
二つの方向から来る、同じ問い
責任の問題を整理するには、まずエージェントには二つの異なる立場があることを分けて考える必要がある。
一つは、ブランド側エージェントだ。自社が持つ、売り手としてのエージェントである。顧客に商品を推奨し、決済まで進める。もう一つは、顧客側エージェントだ。顧客(あるいは取引先企業)が持つ、買い手としてのエージェントである。自社に対して発注や決済を持ちかけてくる。
この二つは、方向が逆であるだけで、問われている本質は同じだ。ブランド側エージェントが誤った推奨をしたとき、誰が発見し、撤回するのか。顧客側エージェントが誤発注や不正相当の取引をしたとき、誰がそれを検知し、責任を分界するのか。どちらも、従来の「人間が操作し、人間が承認する」という前提の外側で起きる問題であり、既存の責任フレームワークがそのままでは当てはまらない。
売り手側の責任——ブランド側エージェントを、誰が監督するか
ブランド側エージェントが顧客に誤った商品を推奨したり、価格やキャンペーン条件を誤って提示したりした場合、それを発見し、撤回する仕組みが必要になる。業界で提唱されている新しい役割——AIエージェントの振る舞いを統括する担当者、データガバナンスの専門家、コマースプラットフォームとの統合を担うアーキテクト、セキュリティと信頼を管理する担当者、AIに与える文脈情報を設計する担当者——は、いずれも「ブランド側エージェントを誰が何を監督するか」という責任配分を、具体的な役割として組織に落とし込む試みだ。
問題は、こうした役割が既存の組織図のどこにも存在しないことが多い、という点だ。マーケティング部門はエージェントの「発言内容」を気にするが、その発言が引き起こす取引上の責任までは想定していない。IT部門はエージェントの「稼働」を気にするが、推奨内容の妥当性までは判断しない。誰の持ち物でもないタスクは、誰の責任でもないタスクになりやすい。
買い手側の責任——顧客側エージェントを、どう見分けるか
もう一方の方向——顧客側エージェントが自社に対して取引を持ちかけてくる場面——では、異なる種類の難しさが立ちはだかる。決済インフラ企業Adyenが、自社の立場から指摘する3つの懸念は、この難しさを的確に言い表している。
第一に、正当なAIエージェントと悪意のあるボットを、どう区別するか。第二に、サードパーティのAIエージェントから得られる情報が限られているため、正確な不正判定が難しい。第三に、エージェントが誤った取引を実行した場合、加盟店・エージェント企業・カード会社のうち、誰が責任を負うのか——この3つの懸念は、いずれも未解決のまま、実務が先に進んでいる。
Adyenは自社の紹介資料の中で、コマースを「発見(Discovery)」「チェックアウト(Checkout)」「決済とセキュリティ(Payment & Security)」という3段階に整理しており、この3つの懸念はいずれも最後の「決済とセキュリティ」段階に集中していると位置づけている。エージェントから加盟店へ決済情報がどう渡るのか、何か問題が起きたとき誰が責任を負うのか、不正検知ツールが参照できるデータがどれだけ少ないか——責任の所在という問題は、コマースの入り口(発見)や中間(チェックアウト)ではなく、最後の砦である決済の段階に集中的に現れる。
この懸念が、既に実際の法廷闘争になっている例がある。2025年11月、Amazonは「顧客側エージェント(買い手)」の代表例であるPerplexityのブラウザエージェント「Comet」を提訴した。Cometが、ユーザーの許可のもとでAmazon上の購入を代行していたことが問題ではない。Amazonのシステムに対して無許可でアクセスしていた(Google Chromeに偽装していた)という点が争点になった。2026年3月、米国連邦地裁はAmazonに有利な仮差止命令を下している(最終判決ではない)。
この事例が示しているのは、「ユーザーの許可」と「サービス提供者の許可」は別物だという、責任設計における重要な区別だ。顧客側エージェントが、顧客自身の許可のもとで行動していたとしても、アクセス先の企業がそれを許可していなければ、法的な争いに発展し得る。さらに、Amazon自身も「Buy for Me」という機能で、自社のエージェントを第三者サイトへ送り出している。自社のブランド側エージェントを外部に送り出すことは推進しながら、外部の顧客側エージェントが自社に入ってくることは阻止する——この非対称な姿勢は、多くの企業が今後向き合うことになる、責任設計の実務的な難しさを先取りして示している。
規制の側面でも、ギャップが広がっている。SCA(強力な顧客認証)や3DS2といった既存の認証規制は、人間が同期的に操作することを前提に設計されている。エージェントによる非同期的な取引が増えるほど、この規制の前提と実際の取引の間には、隙間が広がっていく。Adyenの観察によれば、エージェント経由の取引は、既存のECと比べてチャージバックや返金の発生率が既に高い。取引量自体はまだ僅少だが、この傾向は看過できない。
ここで一点、注記が必要だ。エージェント経由の取引拡大を示す代表的な数字——2028年までにB2B購買の90%がAIエージェントを介在し、$15兆規模の支出がAIエージェント経由になるという、Gartnerの予測として紹介されている数字——は、調達側企業の購買エージェントが取引先に発注する場面(B2B調達)を指している。本稿ではこれを便宜上「顧客側エージェント」に含めて扱うが、消費者個人のAIエージェント(B2C)と、取引先企業の調達エージェント(B2B)は、主体としての性質が異なる。責任分界の設計を検討する際には、この違いを踏まえる必要がある。
効率化を急ぐほど、信頼回復のコストは高くなる
第1回で示したAI受容度指数27(Buyフェーズ)は、消費者がAIに決済を委ねることに、最も強い躊躇を持っていることを示していた。この躊躇は、裏を返せばもう一つの重要な意味を持っている。エージェントの誤りに対する消費者の許容度も、同じくらい低いということだ。
比較や情報収集の場面でAIが多少的外れな回答をしても、消費者はさほど気にしない。だが、決済や発注の場面でエージェントが誤りを起こせば、その一件は、AIエージェント全体への信頼を大きく損なう。効率化を急ぐほど、信頼を失ったときの回復コストは高くなる。この非対称なリスク構造を理解せずにエージェント経済への投資を進めることは、見えないレバレッジをかけていることに等しい。
経営層に問われていること
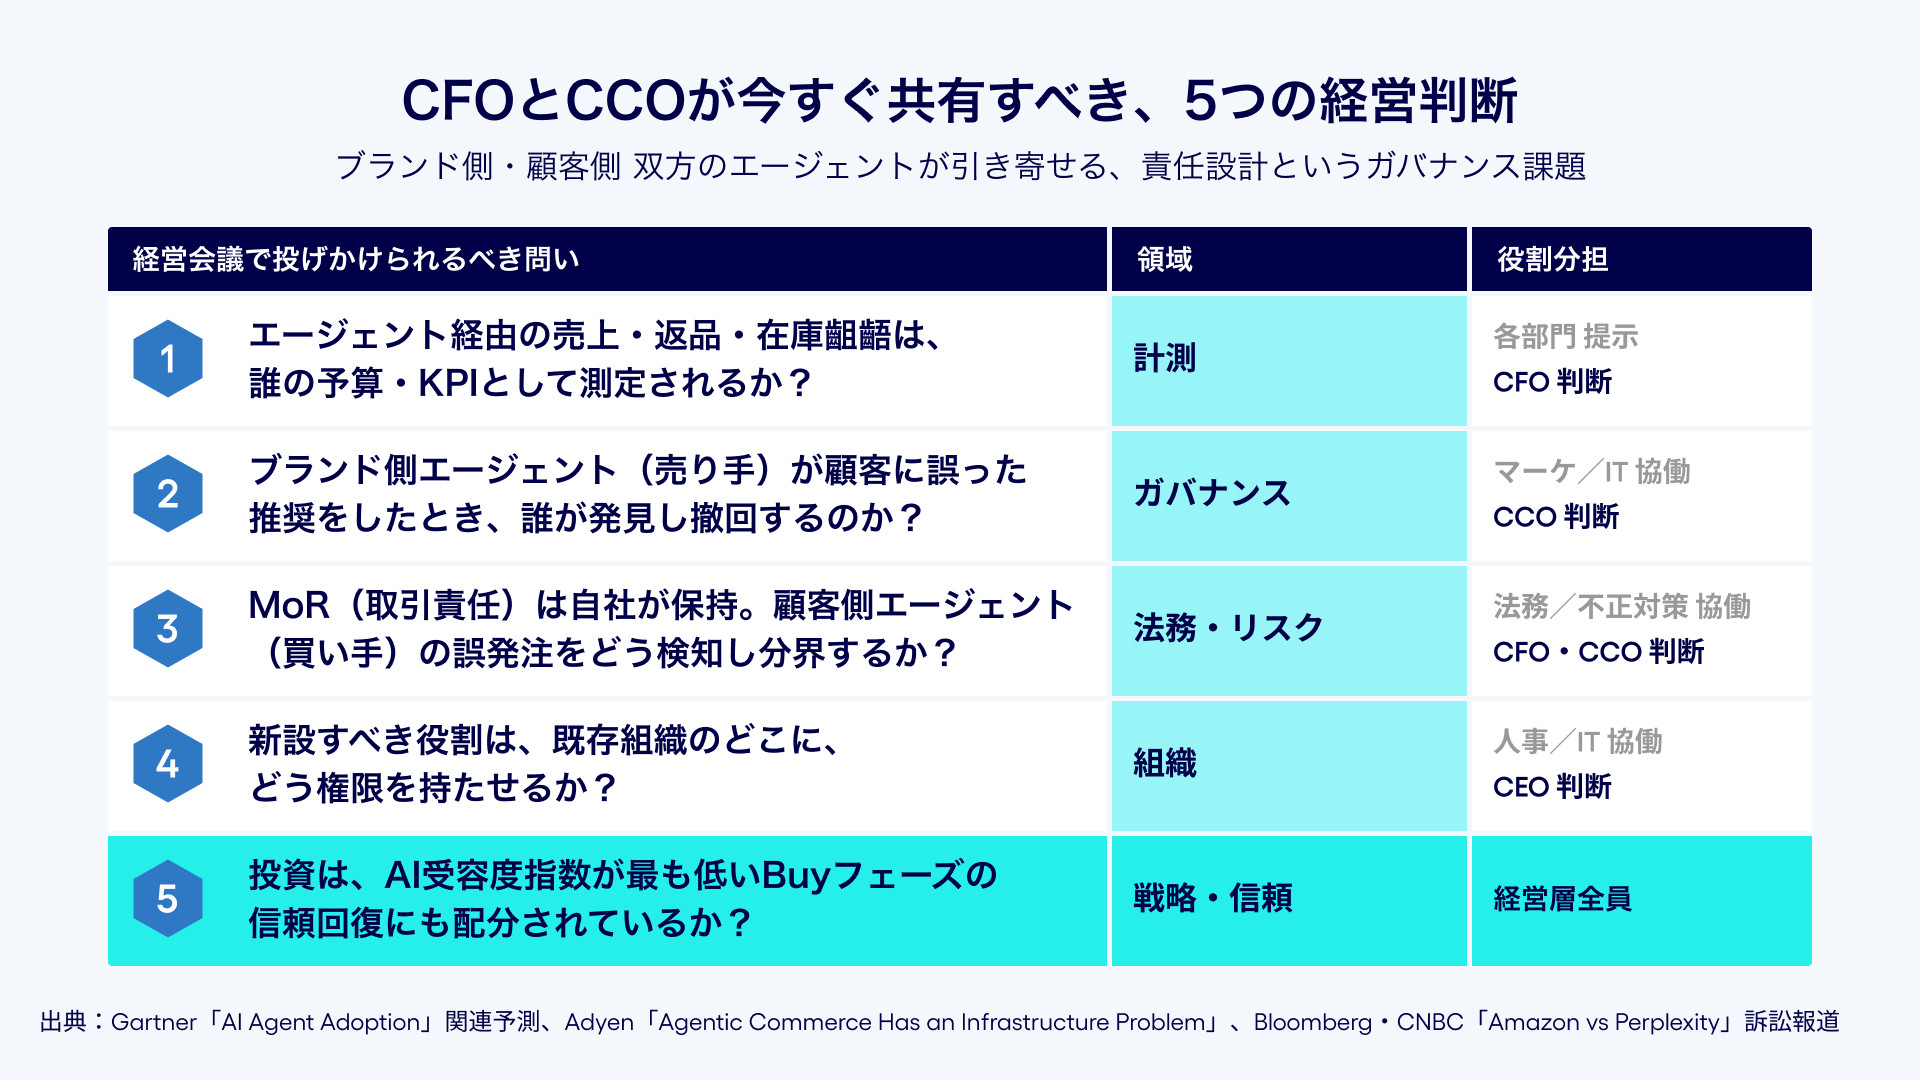
本稿の論点を、CFOとCCOが共有すべき5つの問いに落とし込みたい。
問い1:エージェント経由の売上・返品・在庫齟齬は、誰の予算・KPIとして測定されるか。
問い2:ブランド側エージェント(売り手)が顧客に誤った推奨・提案をしたとき、それを誰が発見し、撤回するのか。
問い3:ネイティブ・エンベデッドいずれの選択でも、MoR(取引における法的・財務的責任を負う当事者)としての責任は自社が保持する。この立場から、顧客側エージェント(買い手)による誤発注・不正相当の取引をどう検知し、責任を分界するか。
問い4:新設すべき役割(エージェントの振る舞いを統括する担当者など)は、既存組織のどこに、どう権限を持たせるか。
問い5:エージェント経済への投資は、AI受容度指数が最も低いBuyフェーズの信頼回復にも配分されているか、それとも効率化だけに偏っていないか。
これらの問いに即答できない組織は、エージェント経済への投資を進めながら、その投資を守るためのガバナンスを、まだ設計していない可能性が高い。